
G20 पर संभावित साइबर अटैक को लेकर गृह मंत्रालय ने जारी किया अलर्ट
नई दिल्ली
भारत इस साल जी20 समिट की मेजबानी करेगा, भारत सरकार इसके लिए जोर-शोर से तैयारी कर रही है। इस बीच गृह मंत्रालय ने जी20 समिट के दौरान संभावित साइबर अटैक को लेकर अलर्ट जारी किया है। गृह मंत्रालय की संभावित साइटबर अटैकर्स की लिस्ट को सभी मंत्रालय और विभागों के साथ साझा की है। गृह मंत्रालय की ओर से इंडियन कंप्यूटर इमरजेंसी रिस्पांस टीम को कहा गया है कि प्राथमिक तौर पर फिशिंग के जरिए ही जी20 से जुड़े लोगों और संगठनों को टार्गेट किया जाएगा। इन्हें ईमेल के जरिए, कोविड फंड और डिजिटल ट्रांसफॉर्मेशन के माध्यम से टार्गेट किया जा सकता है। बता दें कि स्पीयर फिशिंग को लेकर गृह मंत्रालय ने सीईआरटी-इन को अलर्ट किया है। स्पीयर फिशिंग की बात करें तो यह खासकर ईमेल के जरिए किसी व्यक्ति विशेष या संगठन को प्राइवेट जानकारी देने के नाम पर की जाती है, यह किसी जानने वाले व्यक्ति के ईमेल आईडी से की जाती है।
सूत्रों का कहना है कि इस बाबत गृह मंत्रालय की साइबर एंड इंफोर्मेशन सिक्योरिटी डिविजन की ओर से कुछ दिन पहले अलर्ट जारी किया गया है। जिसमे सभी मंत्रालयों, विभागों को कहा गया है कि जी20 वेबसाइट पर पैनी नजर रखें और किसी भी तरह की हैकिंग को ना होने दें। रिपोर्ट के अनुसार संदिग्ध साइबर हमलावर नॉर्थ कोरिया, पीआरसी और रूस से सीधे जी20 को निशाना बना सकते हैं। ये लोग साइबर जासूसी के जरिए 2013 से इसे निशाना बना रहे हैं। गृह मंत्रालय की सीएंडआईएस डिवीजन इस तरह के मामलों को देखती है, हव साइबर सिक्योरिटी, साइबर क्राइम, नेशनल इंफोर्मेशन सिक्योरिटी पॉलिसी व गाइडलाइन्स पर पैनी नजर रखती है। पिछले महीने दिल्ली के कई अस्पतालों में साइबर अटैक हुआ था, जिसके बाद जांच में यह बात सामने आई थी कि हमलावर हॉन्गकॉन्ग और हेनान प्रांत से टार्गेट किया था।
 पलामू के किसानों को कृषि यंत्रों पर मिलेगा अनुदान, 25 अक्टूबर तक करें आवेदन
 बिहार के किसानों को 100% अनुदान पर मिलेंगे उन्नत बीज, 15 नवंबर तक करें ऑनलाइन आवेदन
 सर्दियों में AC का यह मोड करेगा कमाल, बिना कूलिंग के हटेगी धूल और बिजली का बिल भी रहेगा कम
 फेंगशुई के अनुसार घर में लगाएं ये 4 रंग, सजावट के साथ खुशहाली और तरक्की से जुड़ी हैं मान्यताएं
 CGPSC भर्ती गड़बड़ी पर भूपेश बघेल की मांग, सरकार कराए निष्पक्ष जांच
 नवरात्रि व्रत में बनाएं कुरकुरा आलू चीला, साबूदाना खिचड़ी से हटकर मिलेगा टेस्टी फलाहार
 एमपी में बड़ा प्रशासनिक फेरबदल, 4 IAS अधिकारियों के तबादले; रामप्रकाश अहिरवार को भोपाल नगर निगम की कमान
 भिलाई BSP के प्रोडक्शन एरिया में मोबाइल फोन पर प्रतिबंध
 पति विजय देवरकोंडा के साथ CM मोहन यादव से मिलीं रश्मिका मंदाना, मध्यप्रदेश में मिला खास ऑफर
 इंदौर में ₹150 करोड़ से सजेगी मां अहिल्या की गाथा, सिंहस्थ से पहले शुरू होगा पहला चरण
 नशा मुक्त भारत के संकल्प के साथ राज्यपाल डेका ने की पदयात्रा
 प्रधानमंत्री मोदी ने सार्वजनिक जीवन के 25 वर्षों में सेवा भाव को भी किया चरितार्थ : मुख्यमंत्री डॉ. यादव
 इंदौर में पहली अंडरग्राउंड मेट्रो टनल की खुदाई शुरू, TBM नर्मदा बनाएगी 3.5 KM सुरंग
 दुर्ग न्यायालय में तकनीक से सिमट रही दूरी: वीडियो कॉन्फ्रेंसिंग से जमानत आवेदन का निराकरण, मुंबई और चेन्नई के गवाहों के बयान दर्ज
 मुख्यमंत्री योगी आदित्यनाथ मंगलवार को बरेली में करेंगे 68,000 ग्राम प्रहरियों का सम्मान
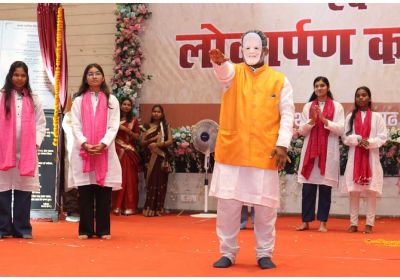 नमो सेवा-अनकही कहानियां : छात्रों ने प्रधानमंत्री नरेन्द्र मोदी के 25 वर्षों की सेवा यात्रा का किया मंचन
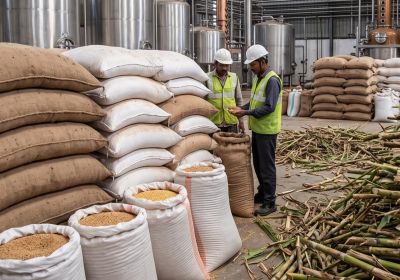 यूपी में अब गन्ने से नहीं अनाज से बनेगी देसी शराब! पंजाब-हरियाणा से होगी बड़े पैमाने पर खरीद
 करेले की कड़वाहट भूल जाएंगे, ऐसे बनाएं मसालेदार करेला मसाला; रोटी-पराठे के साथ लगेगा लाजवाब
 शारदीय नवरात्र 2026: मां दुर्गा के स्वागत से पहले घर में जरूर करें ये 5 काम
 डिजिटल क्रॉप सर्वे का बाकी काम 10 नवंबर तक पूरा करने के निर्देश, मुख्य सचिव ने की समीक्षा
पाठको की राय